Publicado em 20 de outubro de 2026
- Isolar os dispositivos IoT numa rede de convidados ou VLAN separada é a medida que mais reduz o estrago de uma invasão — faça isso antes de qualquer outra coisa.
- Senha padrão de fábrica é a porta de entrada mais usada em ataques a dispositivos domésticos; troque em todos, sem exceção, inclusive em câmeras e tomadas inteligentes.
- Roteadores com suporte a VLAN de verdade (Asus com GPL, Ubiquiti, alguns TP-Link Omada) custam mais caro, mas valem o investimento se você tem mais de 10 dispositivos conectados.
- Desativar UPnP no roteador e manter firmware atualizado bloqueia boa parte dos ataques automatizados que variam da família Mirai até versões mais recentes.
- Se um dispositivo parar de responder a comandos e aparecer tráfego de rede fora do horário normal, trate como sinal de alerta — não espere o problema piorar para agir.
Se você chegou até aqui, provavelmente já tem pelo menos uma câmera, uma fechadura ou um assistente de voz conectado em casa e quer saber, na prática, como proteger casa inteligente sem precisar virar especialista em redes. A resposta não é um app mágico: é uma sequência de ajustes concretos, a maioria feita uma única vez. Neste tutorial você vai pelos 7 passos na ordem que realmente importa, com nomes de equipamentos, faixas de preço e o que verificar em cada etapa.
Por que dispositivos IoT são o alvo mais fácil da casa
A maioria das câmeras, tomadas e sensores baratos roda sistemas operacionais simplificados, sem antivírus e, com frequência, sem atualização automática de segurança. Isso os torna o elo mais fraco de uma rede doméstica — mais fácil de invadir do que o notebook ou o celular. O CERT.br, centro de estudos ligado ao NIC.br que trata incidentes de segurança no Brasil, recomenda isolar dispositivos IoT do restante da rede doméstica justamente porque um aparelho comprometido pode servir de ponte para acessar computadores e dados sensíveis na mesma rede.
O caso mais conhecido globalmente é o da botnet Mirai, que em 2016 sequestrou centenas de milhares de câmeras e roteadores domésticos com senha padrão de fábrica para derrubar serviços de internet inteiros. O método de infecção era simples: testar uma lista curta de usuários e senhas que vêm configurados de fábrica. Quase dez anos depois, esse ainda é o vetor mais comum de ataque a dispositivos domésticos — o que significa que o Passo 2 deste tutorial, sozinho, já resolve boa parte do problema.
Passo 1: separe os dispositivos IoT numa rede própria
Esta é a medida que mais reduz o dano de uma invasão: se um sensor de porta for comprometido, ele fica isolado e não enxerga seu notebook ou seu NAS com fotos da família. Existem dois níveis de isolamento, e o ideal depende do roteador que você já tem ou pretende comprar.
- Rede de convidados (guest network): presente na maioria dos roteadores vendidos no Brasil hoje, inclusive os fornecidos pelas operadoras. Cria uma segunda rede Wi-Fi com senha própria e bloqueia, por padrão, o acesso dela à rede principal.
- VLAN (rede virtual segmentada): recurso mais avançado, encontrado em roteadores de gama média para cima, que permite criar múltiplas redes com regras de firewall entre elas — inclusive para dispositivos conectados por cabo.
Para quem já configurou um hub como o Home Assistant (veja o tutorial de configuração em 5 passos aqui no blog), vale lembrar que ele precisa enxergar os dispositivos para controlá-los — então a VLAN dos gadgets e a do hub precisam ter uma regra de roteamento liberada entre si, mesmo isoladas do resto da casa.
| Roteador | Suporte a VLAN | Rede de convidados | Preço aproximado (BR) |
|---|---|---|---|
| Intelbras Action RF 1200 | Não | Sim, básica | R$ 250 – R$ 350 |
| TP-Link Archer AX55 | Limitado (sem tag por porta) | Sim, com controle de banda | R$ 600 – R$ 750 |
| Asus RT-AX3000 / ZenWiFi | Sim, configurável | Sim, até 3 redes simultâneas | R$ 900 – R$ 1.300 |
| Ubiquiti UniFi Dream Machine | Sim, nível empresarial | Sim, ilimitada | R$ 2.800 – R$ 4.200 |
Faixas de preço pesquisadas em varejistas e sites oficiais em outubro de 2026; valores variam com câmbio, promoções e frete. Se você tem menos de 10 dispositivos conectados, a rede de convidados de um roteador de R$ 600-750 resolve. Acima disso, ou se você já mexe com Zigbee e Z-Wave via hub próprio — tema que detalhamos no artigo sobre protocolos de casa inteligente —, a VLAN de um Asus ou Ubiquiti compensa pela flexibilidade de regras entre redes.
Passo 2: troque toda senha padrão, sem exceção
Abra o app de cada dispositivo — câmera, fechadura, tomada, robô aspirador — e confira se ele ainda usa a senha de fábrica (geralmente “admin”, “1234” ou um padrão impresso na caixa). Troque por uma senha única de pelo menos 12 caracteres, diferente da senha do Wi-Fi e diferente entre os próprios dispositivos. Um gerenciador de senhas resolve isso sem esforço de memorização; a prática de repetir a mesma senha em vários aparelhos é exatamente o que permite que uma invasão em um deles vire acesso a todos.
Passo 3: mantenha firmware do roteador e dos dispositivos atualizado
A maioria das falhas exploradas em ataques IoT já tinha correção disponível meses antes — o problema é que ninguém atualizou. No painel do roteador, procure a opção “atualização automática de firmware” e ative. Nos apps de câmeras e fechaduras, confira mensalmente se há atualização pendente — muitos fabricantes não notificam de forma visível. Dispositivos fora de linha, sem atualização há mais de 2 anos, são candidatos a substituição, não a confiança cega.
Passo 4: ative autenticação de dois fatores nos apps centrais
Alexa, Google Home, SmartThings e Apple Home controlam dezenas de dispositivos a partir de uma única conta — é o alvo de maior valor da sua casa inteligente. Ative a verificação em duas etapas em cada uma dessas contas (geralmente em Configurações > Segurança do app). Isso significa que, mesmo que alguém descubra sua senha, ainda precisa do código enviado ao seu celular para entrar.
Passo 5: desative UPnP e feche portas que você não usa
UPnP (Universal Plug and Play) é um recurso que permite que dispositivos abram portas no roteador automaticamente, sem pedir confirmação. É conveniente, mas também é o mecanismo que softwares maliciosos exploram para expor sua rede à internet sem você perceber. No painel administrativo do roteador, geralmente em “Avançado > NAT/UPnP”, desative a opção. Se algum dispositivo específico parar de funcionar remotamente depois disso, abra a porta dele manualmente — é mais trabalho, mas elimina a abertura indiscriminada.
Passo 6: monitore o que está conectado
Reserve 5 minutos por mês para abrir o app do roteador (ou o painel web) e revisar a lista de dispositivos conectados. Apps como Fing (gratuito, disponível para Android e iOS) mostram todos os aparelhos na rede, incluindo os que você talvez nem lembre que existem — um sensor antigo, uma lâmpada que não usa mais. Qualquer dispositivo desconhecido na lista é motivo para investigar na hora, não para “ver depois”.
Passo 7: tenha um plano para quando algo parecer errado
Se uma câmera começar a reiniciar sozinha, se o Wi-Fi ficar lento sem motivo aparente ou se você receber notificação de login de local desconhecido, aja assim: troque a senha do Wi-Fi e do dispositivo suspeito imediatamente, desconecte-o da rede até investigar, e restaure o aparelho para configuração de fábrica antes de reconectá-lo com senha nova. Documente a hora do ocorrido — ajuda se for preciso acionar o suporte do fabricante ou registrar boletim de ocorrência em casos mais graves.
Erros comuns que anulam toda essa proteção
Na minha experiência acompanhando esse tema, o erro mais frequente não é técnico — é de prioridade. As pessoas compram um roteador caro com VLAN, mas deixam a câmera da porta de entrada na rede principal “porque dá menos trabalho configurar”. O resultado prático é o mesmo de não ter feito nada: o ponto mais vulnerável continua com acesso total à rede. Vale o alerta: segurança de casa inteligente funciona como corrente — a força dela é a do elo mais fraco, não a média dos elos.
Outro erro comum, já destacado no nosso artigo sobre 5 erros comuns na casa inteligente, é deixar o roteador da operadora com as configurações de fábrica e achar que o provedor cuida da segurança. O provedor garante a conexão à internet, não a configuração interna da sua rede doméstica — essa parte é sempre responsabilidade de quem mora na casa.
Quando vale contratar um profissional
Se sua casa tem mais de 20 dispositivos conectados, múltiplos protocolos (Zigbee, Z-Wave, Wi-Fi e Matter convivendo), ou se você já administra um hub avançado como o Home Assistant, considere um instalador certificado para configurar VLANs e firewall corretamente — o custo de uma instalação profissional de rede segmentada fica, em geral, entre R$ 400 e R$ 1.200 dependendo da complexidade, segundo consulta a prestadores de serviço de automação residencial em outubro de 2026. Para uma casa com Wi-Fi, um assistente de voz e algumas lâmpadas, os 7 passos acima são suficientes e você não precisa gastar com isso.
Se este for seu primeiro contato com o assunto e você ainda está decidindo quais dispositivos comprar e como organizá-los, vale revisar o guia completo de como montar casa inteligente antes de avançar na parte de segurança — a ordem de compra e instalação também influencia quão fácil é isolar tudo depois.
Checklist rápido para aplicar hoje
- Rede de convidados ou VLAN ativada para os dispositivos IoT
- Senha padrão trocada em 100% dos aparelhos
- Firmware do roteador em atualização automática
- Autenticação de dois fatores ativa em Alexa, Google Home ou app equivalente
- UPnP desativado no painel do roteador
- Lista de dispositivos conectados revisada neste mês
Informações conferidas em outubro de 2026; preços e condições podem mudar.
🏆 TP-Link Archer AX55
Ideal para: Casas com até 10 dispositivos IoT
Rede de convidados robusta e preço acessível, suficiente para isolar a maioria dos gadgets domésticos.
🏆 Asus RT-AX3000 / ZenWiFi
Ideal para: Quem já usa hub como Home Assistant
Suporte a VLAN configurável, permitindo regras específicas entre a rede do hub e a dos dispositivos.
🏆 Ubiquiti UniFi Dream Machine
Ideal para: Casas com mais de 20 dispositivos conectados
Segmentação de rede em nível empresarial, ideal para quem mistura Zigbee, Z-Wave, Wi-Fi e Matter.
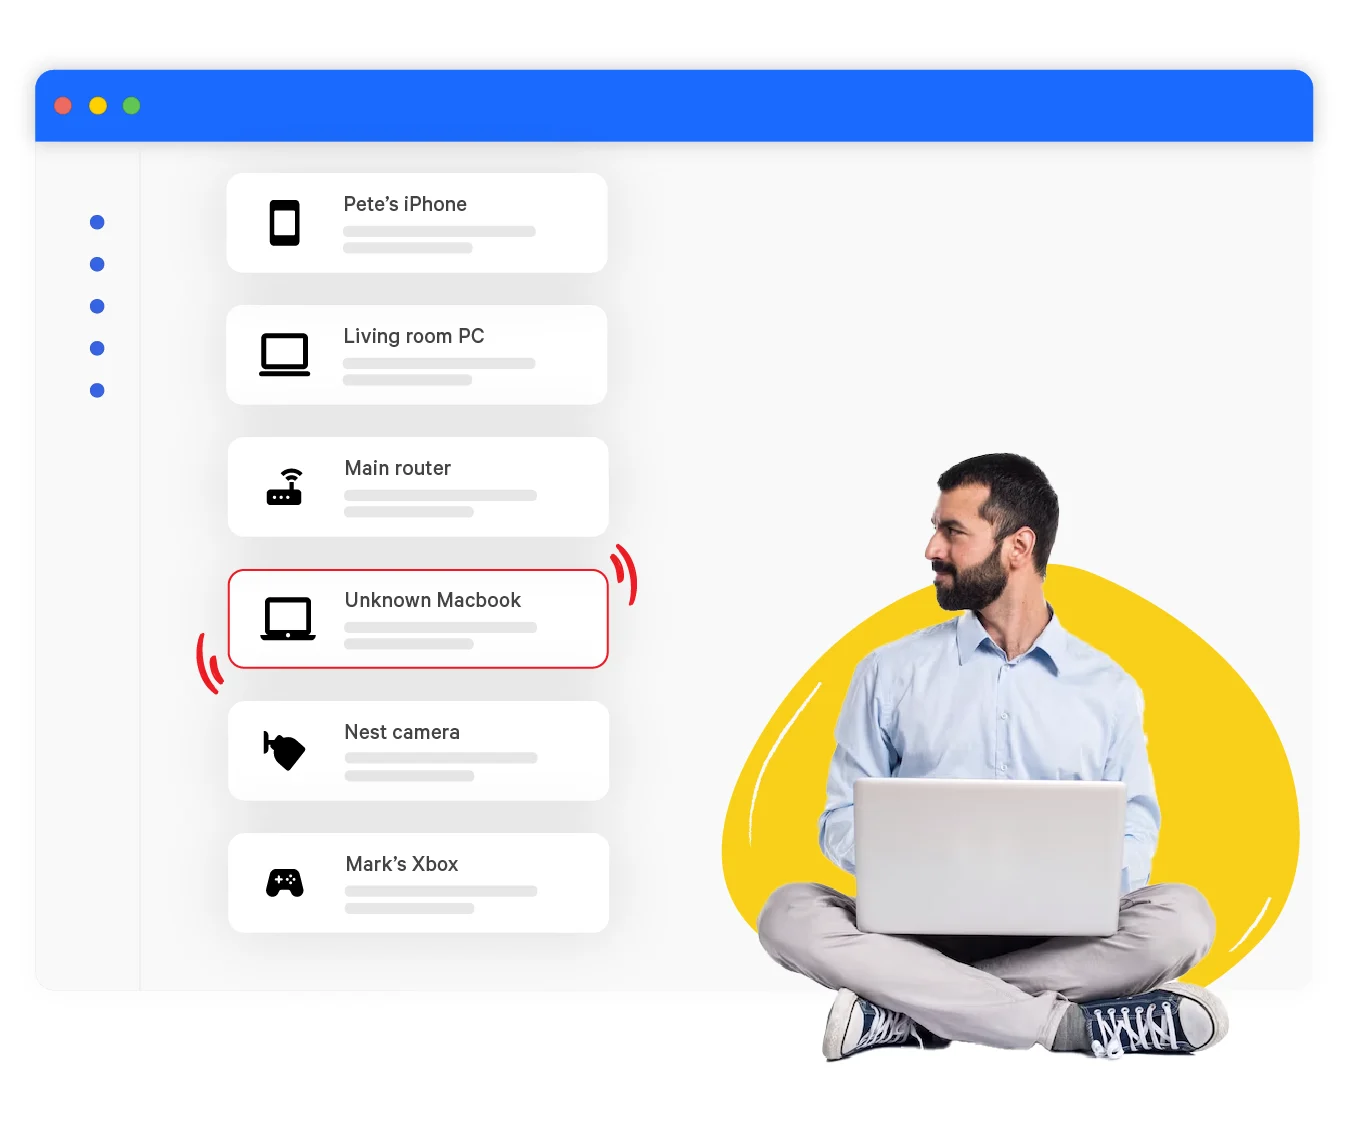
Imagem: página oficial do produto
Fing (app de monitoramento de rede)
Faixa de preço: Gratuito, com plano Premium opcional | Onde encontrar: App Store / Google Play
Ferramenta simples para ver todos os dispositivos conectados à rede doméstica e identificar intrusos.
Foto: Jakub Zerdzicki / Pexels
Firewalla Purple
Faixa de preço: R$ 1.800 – R$ 2.400 | Onde encontrar: Site oficial / importadoras
Firewall dedicado plug-and-play para redes domésticas, cada vez mais procurado por quem tem muitos dispositivos IoT.
Perguntas frequentes
Rede de convidados do roteador já é suficiente ou preciso de VLAN?
Para até 10 dispositivos, a rede de convidados padrão resolve bem. Acima disso, ou se você usa hub como Home Assistant com regras específicas, uma VLAN configurável (Asus, Ubiquiti) dá mais controle.
Trocar a senha do Wi-Fi já protege os dispositivos IoT?
Ajuda, mas não basta. Cada dispositivo tem sua própria senha de acesso ao app e ao firmware, e essas também precisam ser trocadas — a senha padrão de fábrica é o vetor de ataque mais comum.
Como saber se um dispositivo da minha casa já foi invadido?
Sinais comuns incluem reinicializações sem motivo, aumento de tráfego de rede fora do horário usual e notificações de login de local desconhecido no app. Qualquer um desses merece investigação imediata.
Vale a pena comprar um roteador caro só por causa de segurança?
Vale se você tem muitos dispositivos ou protocolos diferentes rodando ao mesmo tempo. Para uma casa pequena, um roteador de R$ 600-750 com boa rede de convidados já cobre o essencial.